程序员茄子
全部
编程
代码
资讯
案例
综合
联系我们
SQL注入 相关技术文章
php
mysql
shell
go
vue
css
api接口对接
支付接口对接
ShowDoc 两个未授权入口:SQL 注入读 token,上传目录 getshell
综合
ShowDoc 两个未授权入口:SQL 注入读 token,上传目录 getshell
2026-09-21 21:03:14
ShowDoc 默认 PHP + SQLite 部署,有两条影响面较大的入口:2.8.7 之前的未经验证文件上传 RCE(CVE-2025-0520),3.2.5 及之前的未授权 SQL 注入可读走 SQLite 里的用户 Token。本文整理影响版本、利用前置条件与 7 条加固项。
安全
PHP
SQL注入
漏洞修复
PHP ext-pgsql 的 SQL 注入:pg_insert/pg_update 的 E'...' 转义坑(CVE-2026-17543)
编程
PHP ext-pgsql 的 SQL 注入:pg_insert/pg_update 的 E'...' 转义坑(CVE-2026-17543)
2026-09-04 21:01:47
PHP 8.4.24/8.3.33 等安全更新修复 CVE-2026-17543:ext-pgsql 的 pg_insert/pg_update/pg_select/pg_delete 四个辅助函数在 E'...' 反斜杠转义处存在 SQL 注入。本文讲漏洞触发路径、受影响版本、自查方法与改用参数化查询的迁移建议。
PHP
SQL注入
PostgreSQL
安全公告
两条转义规则打架,捅出 PostgreSQL 一个 9.8 的 SQL 注入
编程
两条转义规则打架,捅出 PostgreSQL 一个 9.8 的 SQL 注入
2026-08-29 21:07:06
PHP 扩展 ext/pgsql 的 pg_insert/pg_select/pg_update/pg_delete/pg_convert 五个函数因转义与包裹两条规则不兼容,被反斜杠突破形成 CVSS 9.8 未授权 SQL 注入(CVE-2026-17543)。本文拆解注入机制、受影响/修复版本、不受影响的参数绑定路径,及升级与改造建议。
PHP
安全
SQL注入
代码
【SQL注入】关于GORM的SQL注入问题
2024-11-19 06:54:57
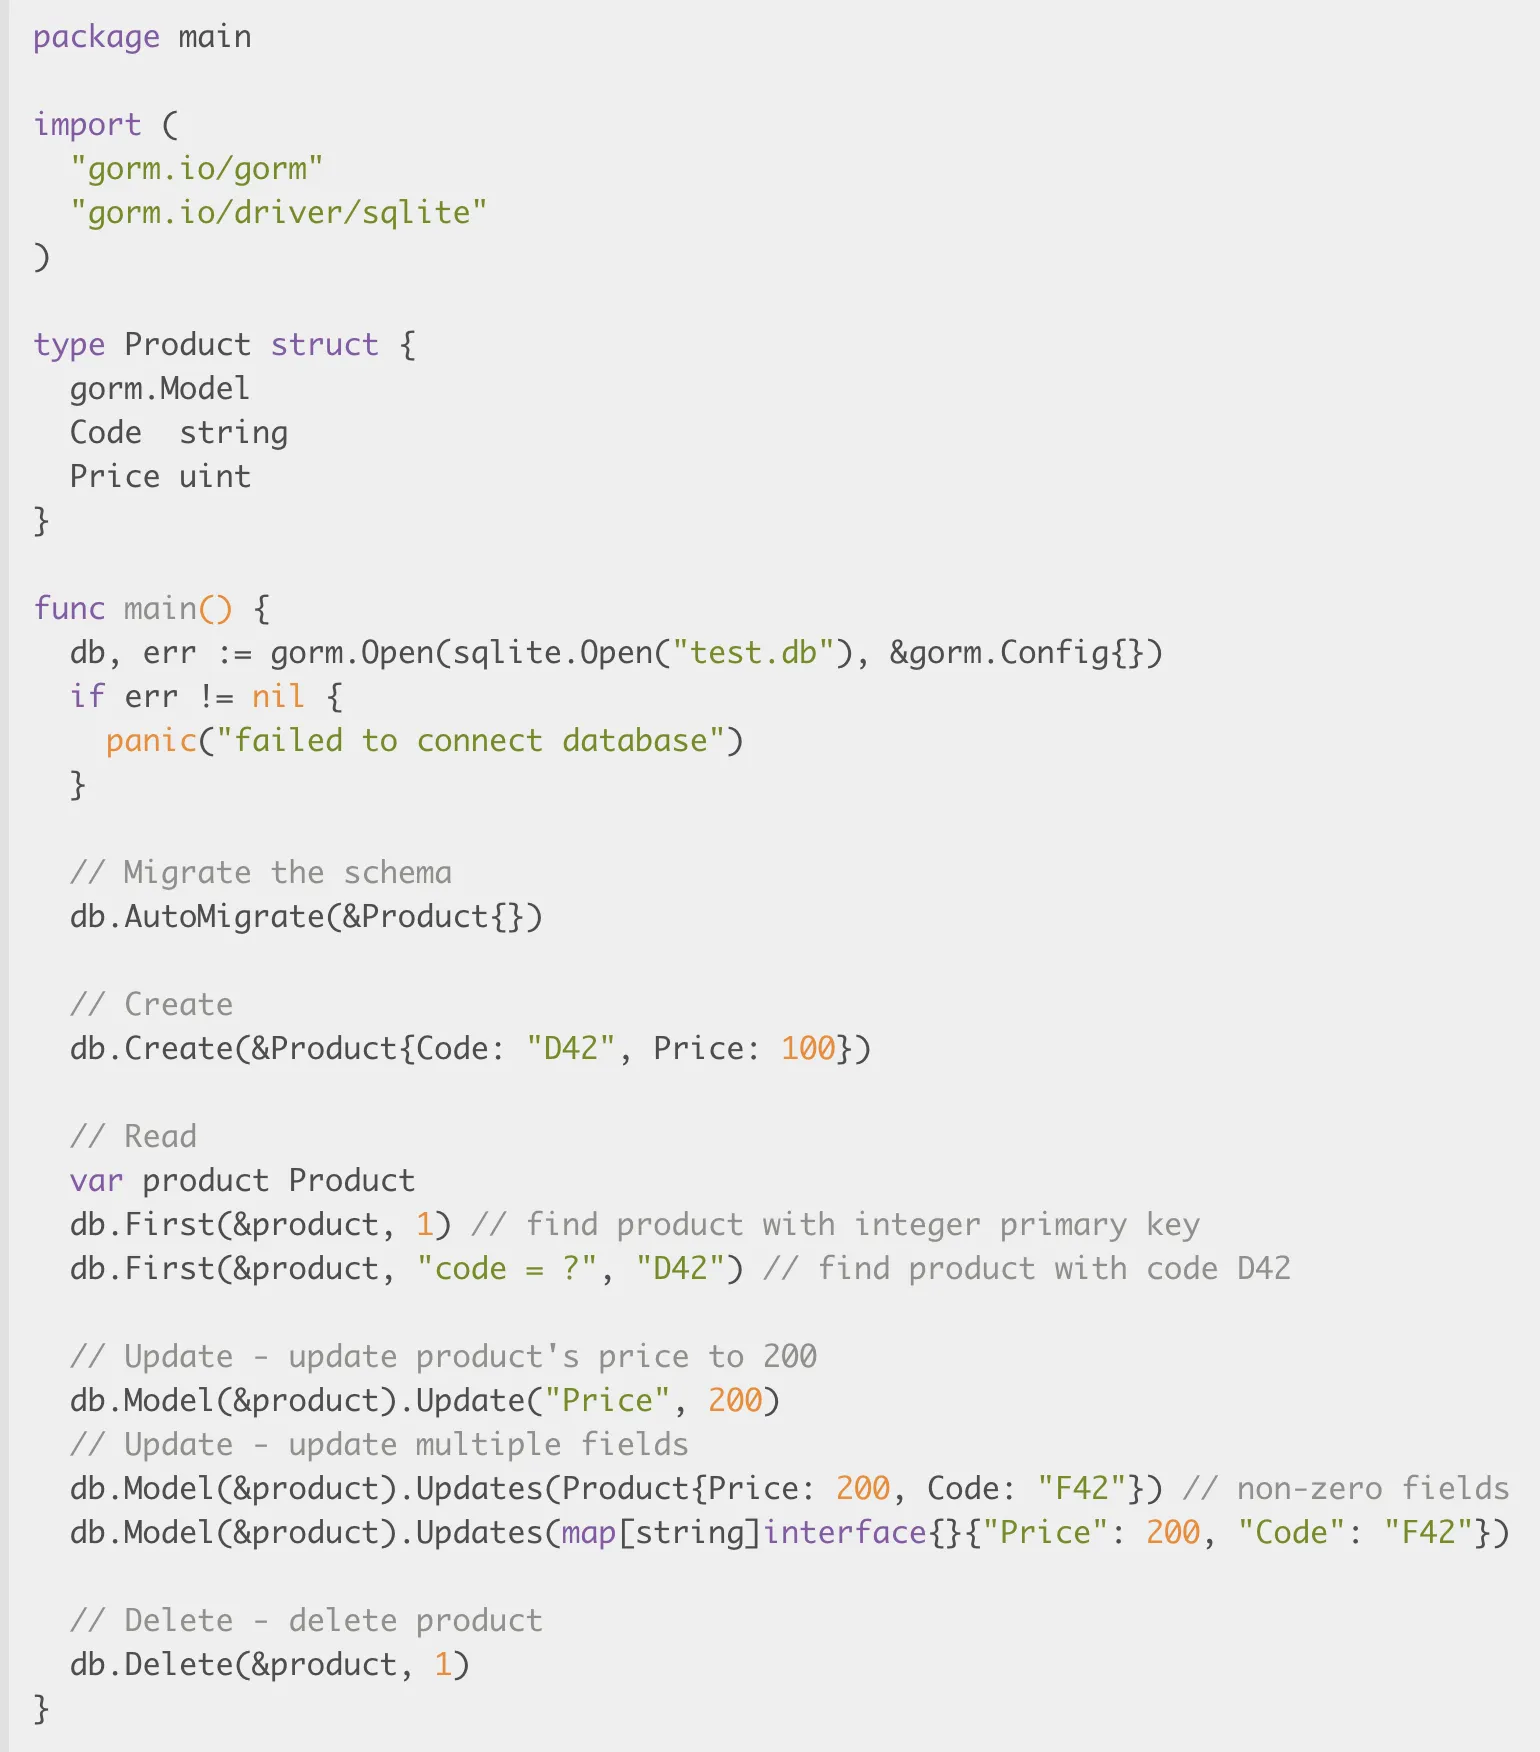
本文探讨了GORM框架中的SQL注入问题,强调了字符串拼接的风险和使用占位符的安全性。通过两个示例,展示了如何通过不当拼接导致SQL注入,以及如何使用参数化查询避免此类风险。总结中建议避免字符串拼接,使用参数化查询,并参考官方文档以提高安全性。
数据库
安全
编程
SQL注入
GORM框架
大家都在搜索什么?
devops
易支付
一个官网+多少钱
统一接受回调
统一回调
python
sub
node
宝塔日志
mysql
shell
ElasticSearch
css
vue
api接口对接
2025
支付接口对接
go
php
php回调