程序员茄子
全部
编程
代码
资讯
案例
综合
联系我们
Web安全 相关技术文章
php
mysql
shell
go
vue
css
api接口对接
支付接口对接
_abck、__cf_bm 与 JSESSIONID:服务端怎么用 Cookie 认出同一客户端
编程
_abck、__cf_bm 与 JSESSIONID:服务端怎么用 Cookie 认出同一客户端
2026-09-13 00:03:33
从会话 Cookie 与指纹 Cookie 的区别讲起,拆解 __cf_bm、_abck、bm_sz 这类反爬 Cookie 的生成与校验流程,给出 AES-256-GCM 校验片段、识别 Akamai Bot Manager 的排障特征,以及 Cookie 指纹与浏览器指纹各自的适用边界。
Cookie识别
反爬
Web安全
Akamai
TLS指纹
客户端校验不是安全边界:服务端必须重新验证一切
编程
客户端校验不是安全边界:服务端必须重新验证一切
2026-09-07 08:52:37
Dev.to 安全文章讲解客户端校验的本质:浏览器里的一切都能被绕过,服务端必须重新验证表单、URL 参数、JSON 体、Cookie、上传等全部输入;区分校验与净化,体验归客户端、安全归服务端。
Web安全
客户端校验
服务端验证
输入校验
安全边界
防御编程
CSP 3.0:当浏览器安全策略重塑 WebAssembly 与 Service Worker 的边界——2026 W3C 新标准深度拆解
编程
CSP 3.0:当浏览器安全策略重塑 WebAssembly 与 Service Worker 的边界——2026 W3C 新标准深度拆解
2026-07-16 14:16:07
深度拆解 W3C CSP Level 3(2026 Working Draft):wasm-unsafe-eval 对 WebAssembly 动态执行的控制、worker-src 对 Service Worker 的独立管控、report-to 结构化报告机制,配完整代码实战与渐进式部署策略。
CSP
CSP 3.0
WebAssembly
Web安全
Service Worker
W3C
浏览器安全
XSS
CSP指令
Shannon 深度实战:当 AI 学会真刀真枪渗透测试——从白盒代码分析到生产级漏洞挖掘的完全指南(2026)
编程
Shannon 深度实战:当 AI 学会真刀真枪渗透测试——从白盒代码分析到生产级漏洞挖掘的完全指南(2026)
2026-06-12 20:48:12
深入解析 KeygraphHQ 开源的 AI 自动化渗透测试工具 Shannon,从白盒代码分析到动态攻击验证,完整覆盖四阶段渗透流程,配实战案例和代码示例。
AI渗透测试
白盒安全
Shannon
Keygraph
OWASP
自动化安全
渗透测试
Web安全
AI Agent
Shannon 深度实战:96.15% 成功率的自主AI黑客——从XBOW基准测试到多智能体渗透测试架构的完全指南(2026)
编程
Shannon 深度实战:96.15% 成功率的自主AI黑客——从XBOW基准测试到多智能体渗透测试架构的完全指南(2026)
2026-06-04 05:20:05
Shannon是KeygraphHQ开发的开源AI渗透测试框架,在XBOW基准测试中取得96.15%成功率。本文深度解析其Temporal工作流引擎、多智能体协作架构、四阶段工作流,以及与OWASP Top 10的全面覆盖。
AI安全
渗透测试
Shannon
Web安全
自动化测试
Shannon 深度拆解:31K Star 的全自动 AI 渗透测试引擎,如何用「代码感知 + 动态利用」重新定义应用安全
编程
Shannon 深度拆解:31K Star 的全自动 AI 渗透测试引擎,如何用「代码感知 + 动态利用」重新定义应用安全
2026-05-02 15:35:37
深度拆解 GitHub 31K Star 的 Shannon AI 渗透测试引擎,从四阶段自主渗透流水线到代码感知动态测试,从 Pro 版 CPG 引擎到 CI/CD 集成实战,全面解析全自动 AI 安全工具的技术架构与行业影响
AI安全
渗透测试
Shannon
Web安全
OWASP
Shannon 深度解析:当 AI 学会自己当黑客,白盒渗透测试的范式革命
编程
Shannon 深度解析:当 AI 学会自己当黑客,白盒渗透测试的范式革命
2026-04-19 02:46:40
Shannon是Keygraph开源的白盒AI渗透测试工具,38K+ Star,XBOW基准96.15%成功率。深度解析其多Agent架构、四阶段工作流、证明式验证机制,以及CI/CD集成实战。
Shannon
AI安全
渗透测试
白盒测试
OWASP
Web安全
nginx 1.29.8 深度解析:max_headers安全加固、OpenSSL 4.0兼容、协议层Bug修复全攻略
编程
nginx 1.29.8 深度解析:max_headers安全加固、OpenSSL 4.0兼容、协议层Bug修复全攻略
2026-04-12 12:56:42
2026年4月7日nginx发布1.29.8版本,新增max_headers指令防御Slowloris攻击,全面兼容OpenSSL 4.0,修复Early Hints多响应处理异常和字符集解析漏洞。
nginx
nginx1.29
OpenSSL
Web安全
反向代理
服务器运维
性能优化
nginx 1.29.8 深度解析:从 max_headers 到 OpenSSL 4.0 兼容,一次性吃透本次版本全部升级点
编程
nginx 1.29.8 深度解析:从 max_headers 到 OpenSSL 4.0 兼容,一次性吃透本次版本全部升级点
2026-04-12 12:56:27
2026年4月7日nginx发布1.29.8版本,新增max_headers指令防御Slowloris攻击,全面兼容OpenSSL 4.0,修复Early Hints多响应处理异常和字符集解析漏洞。
nginx
nginx1.29
OpenSSL
Web安全
反向代理
服务器运维
性能优化
综合
XSS攻击是什么?
2024-11-19 02:10:07
本文介绍了XSS攻击的概念及其分类,包括反射型、存储型和DOM-basedXSS。详细阐述了每种类型的攻击原理、步骤及常见示例,并提供了防范措施,如数据过滤、HTML编码和CSP策略等。通过代码示例,展示了如何利用恶意链接和脚本进行攻击,以及如何有效防止这些攻击,确保Web应用的安全性。
网络安全
Web安全
编程
综合
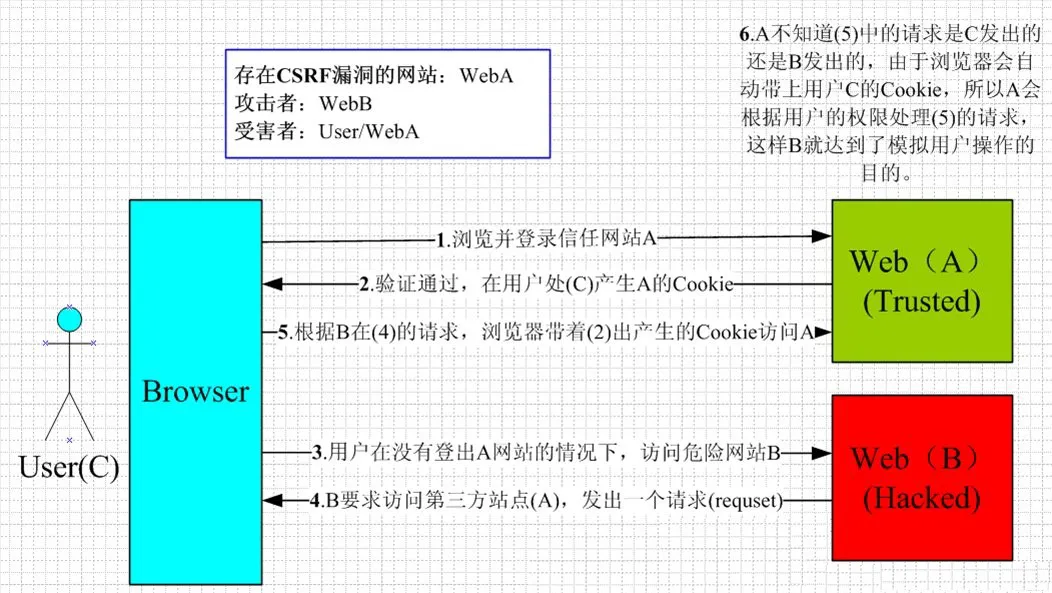
浅谈CSRF攻击
2024-11-18 09:45:14
CSRF(跨站请求伪造)是一种攻击方式,攻击者利用受害者的身份发送恶意请求,可能导致个人隐私泄露和财产损失。CSRF攻击依赖于用户在受信任网站的登录状态,攻击者通过第三方网站发起请求。防御措施包括同源检测、CSRFToken校验和双重Cookie验证,选择合适的防御策略可以提升Web应用的安全性。
网络安全
Web安全
攻击防御
大家都在搜索什么?
devops
易支付
一个官网+多少钱
统一接受回调
统一回调
python
sub
node
宝塔日志
mysql
shell
ElasticSearch
css
vue
api接口对接
2025
支付接口对接
go
php
php回调