程序员茄子
全部
编程
代码
资讯
案例
综合
联系我们
依赖管理 相关技术文章
php
mysql
shell
go
vue
css
api接口对接
支付接口对接
Composer 2.11.0 升级笔记:内联仓库的 token 曾写进 composer.lock,source-fallback 被移除
编程
Composer 2.11.0 升级笔记:内联仓库的 token 曾写进 composer.lock,source-fallback 被移除
2026-11-02 21:09:47
Composer 2.11.0 以安全修复为主:内联仓库的 HTTP 头(API token)曾被写进 composer.lock,升级后要查历史并轮换;拒绝 eMudhra 中间证书签发的 TLS 链;新增 cooldown 配合 policy 防投毒;同时移除 2.10 的 source-fallback,dist 装不上不再回退源码。附检查命令。
Composer
PHP
依赖管理
供应链安全
Pelican 4.12 升级前要核对的事:Python 3.11 成硬门槛,Pygments 上界放到 2.20
编程
Pelican 4.12 升级前要核对的事:Python 3.11 成硬门槛,Pygments 上界放到 2.20
2026-10-29 00:04:41
Pelican 4.12.0 升级核对清单:requires-python 提到 3.11、Docutils 0.22+、Pygments 上界从 2.19 放宽到 2.20;FEED_DOMAIN 回退 SITEURL、category/tag feed 标题改用 slug、摘要不再带 TOC、IGNORE_FILES 默认递归忽略隐藏文件、SOURCE_DATE_EPOCH 决定年份等会在 CI diff 里冒出来的行为变更。
Pelican
静态站点生成器
Python
Markdown
依赖管理
Composer 2.11 加了个 cooldown:新版本先别急着装,dist 也不再回退到 source
编程
Composer 2.11 加了个 cooldown:新版本先别急着装,dist 也不再回退到 source
2026-10-26 21:05:48
Composer 2.11.0-RC1 加了 cooldown 策略,把刚发布的新版本挡在配置窗口外,降低被投毒 release 打中的概率;同时移除 2.10 的 source-fallback,dist 安装不再回退 source。另有 TLS 拒绝被入侵的 eMudhra 中间证书、bin proxy 转义、429 重试与 HTTP/3 关闭,文末给升级与回滚步骤。
PHP
Composer
依赖管理
安全
锁文件存在不等于被遵守:七个包管理器的默认行为与强制模式对照
编程
锁文件存在不等于被遵守:七个包管理器的默认行为与强制模式对照
2026-10-18 00:03:49
把「锁文件」拆成尊重与强制两个维度:npm/pnpm 默认尊重但冲突时静默覆盖,Cargo/Pipenv 默认重新解析并改写锁文件,Poetry/Gradle/Go 默认即强制。附 npm install 与 npm ci 的 resolver 差异、lockfileVersion 1/2/3、隐藏锁文件的三条有效条件、integrity 校验与冲突重建步骤。
锁文件
lockfile
依赖管理
npm
CI
供应链
SemVer 范围与依赖解析:^ 和 ~ 的边界、锁文件、扁平与嵌套
编程
SemVer 范围与依赖解析:^ 和 ~ 的边界、锁文件、扁平与嵌套
2026-10-16 00:04:57
把 SemVer 范围写法展开成区间(^、~、0.x 退化、预发布默认不匹配),讲清范围与锁文件的分工、npm ci/--frozen-lockfile/cargo --locked 的冻结安装、应用与库是否提交锁文件,以及扁平与嵌套两种解析策略和 npm hoisting 的副作用。
语义化版本
SemVer
依赖管理
锁文件
npm
SemVer 2.0.0 优先级比较:alpha.10 排在 alpha.9 之前,以及五个实现坑
编程
SemVer 2.0.0 优先级比较:alpha.10 排在 alpha.9 之前,以及五个实现坑
2026-10-16 00:04:24
从 SemVer 2.0.0 规范的优先级比较算法切入,讲清 alpha.9 与 alpha.10 的排序、前导零非法、构建元数据不参与比较、0.x 下 ^ 退化,以及 Go 的 v 前缀与 golang.org/x/mod/semver 用法,附可运行的排序与校验示例。
语义化版本
SemVer
版本号
依赖管理
Go
Maven 4 Consumer POM:`maven.consumer.pom.flatten` 默认变 false,D 拿到的 C 从 1.1 变成 1.2
编程
Maven 4 Consumer POM:`maven.consumer.pom.flatten` 默认变 false,D 拿到的 C 从 1.1 变成 1.2
2026-10-03 00:03:45
Maven 4 把 POM 拆成 build POM(本地构建指令)和 consumer POM(发布给消费者)。新 flag maven.consumer.pom.flatten 默认改为 false,consumer POM 会保留 dependencyManagement 并被下游继承,传递依赖版本可能被改写;含 mixins 时报 MavenException,需 preserve.model.version 或开启 flatten。含依赖解析例子与自查清单。
consumer
pom
Maven
依赖管理
Java构建
VS
1.1
把 pip+black+mypy 换成 uv+ruff+ty:Trail of Bits 的 modern-python Skill 点名了 10 条反模式
编程
把 pip+black+mypy 换成 uv+ruff+ty:Trail of Bits 的 modern-python Skill 点名了 10 条反模式
2026-09-25 00:04:26
Trail of Bits 把 Python 工具链迁移规则写成了 modern-python Skill:uv 管包与项目、Ruff 管 lint 与格式化、ty 管类型检查。本文给出它点名的 10 条反模式、pyproject.toml 与依赖组配置,以及从 requirements.txt、setup.py、flake8/black、mypy 迁过来的具体步骤,并说明 ty 仍是 beta 的边界。
Python工具
uv
Ruff
ty
依赖管理
pyproject.toml
Python
pip
Composer 2.9 默认拦截有漏洞的包版本:update 行为变化与升级清单
编程
Composer 2.9 默认拦截有漏洞的包版本:update 行为变化与升级清单
2026-09-17 21:03:24
Composer 2.9 改变了 update 行为:默认通过 audit.block-insecure 拦截有已知安全公告的包版本。文中说明相关配置取舍、新的 repository 命令行、update --minimal-changes、lock 冲突自动恢复与 HTTP/3 支持,并给出升级与迁移注意。
Composer
PHP
依赖管理
CI
2.9
Go 1.27 的 go mod tidy 会把重复 require 块合并成两块
编程
Go 1.27 的 go mod tidy 会把重复 require 块合并成两块
2026-09-11 21:03:10
Go 1.27 起,go.mod 的 go 指令 ≥1.27 时 go mod tidy 会把多个 require 块合并成「直接依赖 + 间接依赖」两块,注释保留。文中给出去重布局产生 diff 时如何区分「纯整理」与「版本变化」的核对命令与判断表。
Go
go
mod
依赖管理
1.27
Agent 发明的依赖:一个破除迷思的 FAQ
编程
Agent 发明的依赖:一个破除迷思的 FAQ
2026-09-06 04:12:40
AI编码Agent可能自动引入项目中原本不存在的依赖,即使测试通过。文章以FAQ形式探讨了这个现象:Agent为什么发明依赖(训练数据影响、缺乏项目上下文、优化目标偏差、幻觉、缺乏架构意识)、这为什么是问题(安全风险、维护负担、复杂性增加、许可证风险、供应链风险、技术债务)、如何防止(明确约束指令、依赖白名单、ADR、依赖检查工具、代码审查清单),以及Agentic循环与架构审查的关键区别。
AI Agent
依赖管理
代码审查
架构
供应链安全
编码助手
最佳实践
DevOps
编程
插件系统的三层存储结构:函数引用、Fiber 与 Symbol 隔离(DeepSeek Harness 拆解)
2026-09-02 17:37:19
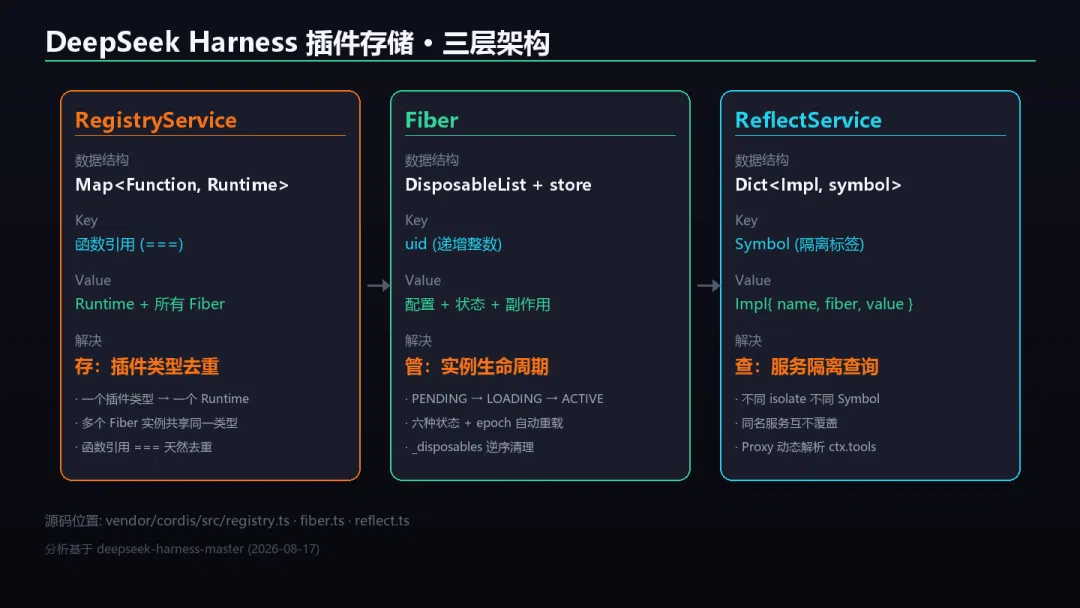
拆解 DeepSeek Harness 插件系统的三层存储结构:Map 用函数引用当 key 存插件类型、Fiber 用 DisposableList 统一收口副作用并靠 epoch 自动处理依赖变化、Symbol 隔离同名服务。附适用与不适用场景判断。
DeepSeek
Harness
插件系统
依赖管理
Symbol隔离
Fiber
uv 深度解析:Rust 重写的 Python 工具链,如何一口气吃掉 pip/poetry/pyenv/pipx
编程
uv 深度解析:Rust 重写的 Python 工具链,如何一口气吃掉 pip/poetry/pyenv/pipx
2026-07-24 02:43:38
从工程师视角深度拆解 Astral 的 uv:PubGrub 解析器、内容寻址全局缓存与硬链接、universal resolution 跨平台锁文件、PEP 723 内联脚本依赖,以及 Docker/CI 生产落地与从 pip/poetry 迁移的完整实战。
uv
Python
Rust
pip
poetry
依赖管理
PubGrub
包管理
Astral
工具链
uv 深度实战:一个 Rust 二进制如何统一 Python 工具链——从 pip 到 poetry 再到 pyenv,一次把 Python 包管理讲透(2026)
编程
uv 深度实战:一个 Rust 二进制如何统一 Python 工具链——从 pip 到 poetry 再到 pyenv,一次把 Python 包管理讲透(2026)
2026-07-14 05:42:24
深度拆解 uv:从 Python 工具链碎片化史、Rust 架构(全局缓存/PubGrub 求解/python-build-standalone/uv.lock),到 uv init/add/sync/run/python/uvx/workspaces 全命令实战、CI 与 Docker 多阶段加速,配完整可运行代码与 Astral 生态版图、避坑指南。
uv
Python
包管理
Astral
Rust
依赖管理
Poetry
pyenv
pip
uv 深度实战:Rust 写的 Python 包管理器,如何把依赖安装从分钟级干到秒级(附渐进式迁移与 monorepo 工作区实战)
编程
uv 深度实战:Rust 写的 Python 包管理器,如何把依赖安装从分钟级干到秒级(附渐进式迁移与 monorepo 工作区实战)
2026-07-08 02:15:19
从架构原理到生产实战讲透 uv:全局内容寻址缓存、硬链接/写时复制虚拟环境、Rust 依赖解析器,附 pip/Poetry 渐进式迁移与 monorepo 工作区实战。
Python
uv
包管理
依赖管理
工程化
Rust 1.96 深度实战:Range 终于可 Copy、Cargo 双源依赖、Wasm 严格链接——从设计哲学到生产级迁移的完全指南(2026)
编程
Rust 1.96 深度实战:Range 终于可 Copy、Cargo 双源依赖、Wasm 严格链接——从设计哲学到生产级迁移的完全指南(2026)
2026-05-31 04:13:47
Rust 1.96.0 深度解析:core::range 新类型让 Range 终于支持 Copy,Cargo 双源依赖终结开发与发布的配置割裂,Wasm 链接规则从宽容变严格
Rust
Cargo
WebAssembly
Range
依赖管理
Go依赖注入终极指南:从手动实现到Wire实战
编程
Go依赖注入终极指南:从手动实现到Wire实战
2025-08-30 19:27:01
本文深入解析了依赖注入在Go中的原理与实践,强调其在构建松耦合、易测试的高质量代码中的重要性。通过对依赖注入的定义、实现方式(如构造函数注入、方法注入等)及最佳实践的详细讲解,读者将掌握如何使用Google的Wire工具自动化依赖管理,并提高代码的可维护性和可测试性。
编程
软件开发
Go语言
依赖管理
可视化神器!Vue团队新作:一键解析node_modules依赖迷宫
编程
可视化神器!Vue团队新作:一键解析node_modules依赖迷宫
2025-08-26 06:46:04
NodeModulesInspector是由Vue团队成员antfu开发的可视化工具,旨在帮助前端开发者解析和管理node_modules中的复杂依赖关系。它提供了直观的交互式图表,能够检测依赖问题、提供优化建议,并支持生成静态报告,极大地提升了项目的可维护性和安全性。
前端开发
工具
依赖管理
可视化
项目优化
深入解析pnpm的依赖管理机制:如何根治"幻影依赖"顽疾
编程
深入解析pnpm的依赖管理机制:如何根治"幻影依赖"顽疾
2025-03-30 09:15:39
本文深入探讨了pnpm的依赖管理机制,重点分析了幻影依赖问题及其对前端项目的影响。通过对比npm和pnpm的依赖管理方式,展示了pnpm如何通过硬链接和软链接的结合,实现依赖隔离、版本共存和空间效率的提升。文章还提供了迁移到pnpm的步骤及常见问题解决方案,展望了pnpm在未来Node.js生态中的重要性。
前端开发
包管理
软件工程
技术分析
依赖管理
如何检查前端项目和 Node 项目中未被使用的依赖包
编程
如何检查前端项目和 Node 项目中未被使用的依赖包
2024-11-19 09:45:10
本文介绍了如何检查前端和Node项目中未被使用的依赖包。未使用的依赖会增加项目大小和构建时间。通过使用Depcheck工具和编写脚本,可以识别未使用的依赖包。脚本读取package.json,递归遍历项目文件,检查依赖是否被引用,并报告未使用的依赖。最终,删除未使用的依赖可以提高项目的安装速度。
前端开发
Node.js
依赖管理
性能优化
大家都在搜索什么?
devops
易支付
一个官网+多少钱
统一接受回调
统一回调
python
sub
node
宝塔日志
mysql
shell
ElasticSearch
css
vue
api接口对接
2025
支付接口对接
go
php
php回调